
Vos écouteurs Bluetooth en disent plus que vous ne croyez
Un paquet Bluetooth capté dans un hall d’hôtel suffit à relever le nom, le fabricant et l’adresse MAC de votre écouteur, ainsi que vos habitudes de passage.
 Par
Clémentine Rabouin
En bref
- Les appareils Bluetooth diffusent en continu de petits paquets de données, même quand vous ne les utilisez pas activement.
- Le nom donné à l’appareil est l’un des indices les plus faciles à exploiter.
- Une experte juge peu probable que le grand public soit visé, sauf personnalité de premier plan.
- Renommer, éteindre, mettre à jour et désactiver le Bluetooth dans les Paramètres réduisent l’exposition.
Votre téléphone, vos écouteurs, votre montre ou votre clavier sans fil parlent sans cesse, même quand vous ne leur demandez rien. Selon ZDNet France, ces appareils Bluetooth émettent en permanence de petits paquets de données qui les maintiennent connectés, mais qui contiennent aussi des informations. Quelqu’un qui les capte, on parle de « sniffing », peut en tirer des indices.
Ce qu’un appareil Bluetooth laisse échapper
Ces paquets de signalisation, sortes de balises sans fil, annoncent la présence de l’appareil, permettent aux autres de s’y connecter et alimentent des réseaux de localisation à grande échelle, comme ceux d’Apple et de Google. Le Bluetooth Low Energy sert aussi de socle à l’« Appairage automatique » d’Apple et à « Fast Pair » de Google, qui simplifient l’association entre appareils compatibles.
Le sniffing consiste à intercepter ces paquets de diffusion pendant leur transmission. Un paquet intercepté peut révéler l’historique des échanges de l’appareil, son nom, son fabricant, la version de son micrologiciel et son adresse MAC.
Avec un sniffer posé à demeure, par exemple dans le hall d’un hôtel, l’observation devient plus fine : on peut établir quand un appareil est apparu et a disparu de la portée, ainsi que la fréquence et la durée de ses diffusions.
Où le risque se concentre
Aéroports, halls d’hôtel, conférences, cafés et salles de sport sont des lieux propices à cette lecture, puisque les gens et leurs appareils s’y rassemblent. Les personnes ciblées peuvent y trahir leurs habitudes : lieux fréquentés, appareils généralement portés sur soi.
Les appareils anciens sont plus exposés. Aimee Simpson, directrice du marketing produit chez Huntress, explique que ceux dotés d’un micrologiciel obsolète ou de versions Bluetooth héritées sont plus vulnérables. Elle évoque le bluesnarfing, le vol de données par les failles d’un appareil dépassé : « Sans les mises à jour appropriées, un acteur malveillant peut exploiter le protocole Bluetooth OBEX, qui lui permet de contourner les protocoles d’authentification et d’extraire des données d’un appareil ».
Côté recherche, le groupe de sécurité informatique et cryptographie industrielle de l’université KU Leuven (Belgique) a révélé en début d’année des failles dans Google Fast Pair, qui permettaient de détourner des appareils audio personnels. Des chercheurs français d’Eurecom ont montré que le réappairage Bluetooth Low Energy peut servir à usurper l’identité d’appareils, abaisser les niveaux de sécurité et autoriser un appairage non voulu, quelle que soit la version Bluetooth.
Beaucoup d’ordinateurs portables et de smartphones utilisent les adresses privées résolvables (RPA). Elles génèrent de nouvelles adresses MAC et empêchent les scanners de suivre un appareil sur la durée. Mais tous les appareils n’y recourent pas, certains casques et montres en changent trop rarement, et des recherches suggèrent que les RPA seules ne bouchent pas toutes les fuites.
Les souris ont leur cas : Brett Walkenhorst, directeur technique chez Bastille, cite MouseJack, une vulnérabilité de dix ans qui vise d’anciens dongles sans fil 2,4 GHz. Le protocole diffère du Bluetooth, mais ces dongles traînent encore dans les bureaux et les salles de réunion. Pour lui, « pour les entreprises, la sensibilisation ne constitue qu’une partie de la solution ».
Le marketing s’y intéresse aussi : certains commerçants placent de petites balises près de l’entrée pour détecter un téléphone, ce qui peut déclencher des bons de réduction une fois à l’intérieur.
Relativiser, puis agir
Le nom de l’appareil est l’indice le plus parlant : si vos écouteurs s’appellent « AirPods de Jada », repérer l’appareil actif suffit à connaître le prénom de son propriétaire. Lorena Carthy-Wilmot conseille des noms aléatoires ou vagues.
Les experts interrogés par ZDNet France s’accordent sur ces gestes :
- supprimer votre nom des étiquettes de vos appareils Bluetooth, dans leurs paramètres ;
- éteindre souris et claviers quand vous ne les utilisez pas ;
- désactiver le Bluetooth du téléphone dans les Paramètres plutôt que dans le Centre de contrôle, si aucun appareil Bluetooth ne sert ;
- mettre à jour vos appareils et remplacer les périphériques obsolètes.
Pour les responsables informatiques, l’article recommande d’envisager des périphériques à Bluetooth chiffré. Brett Walkenhorst ajoute que les organisations doivent identifier les appareils sans fil de leurs environnements et fixer des règles d’usage, surtout là où des informations sensibles sont traitées.
Sur mobile, d’autres réflexes de protection sont détaillés dans notre dossier sur les données sensibles du smartphone.
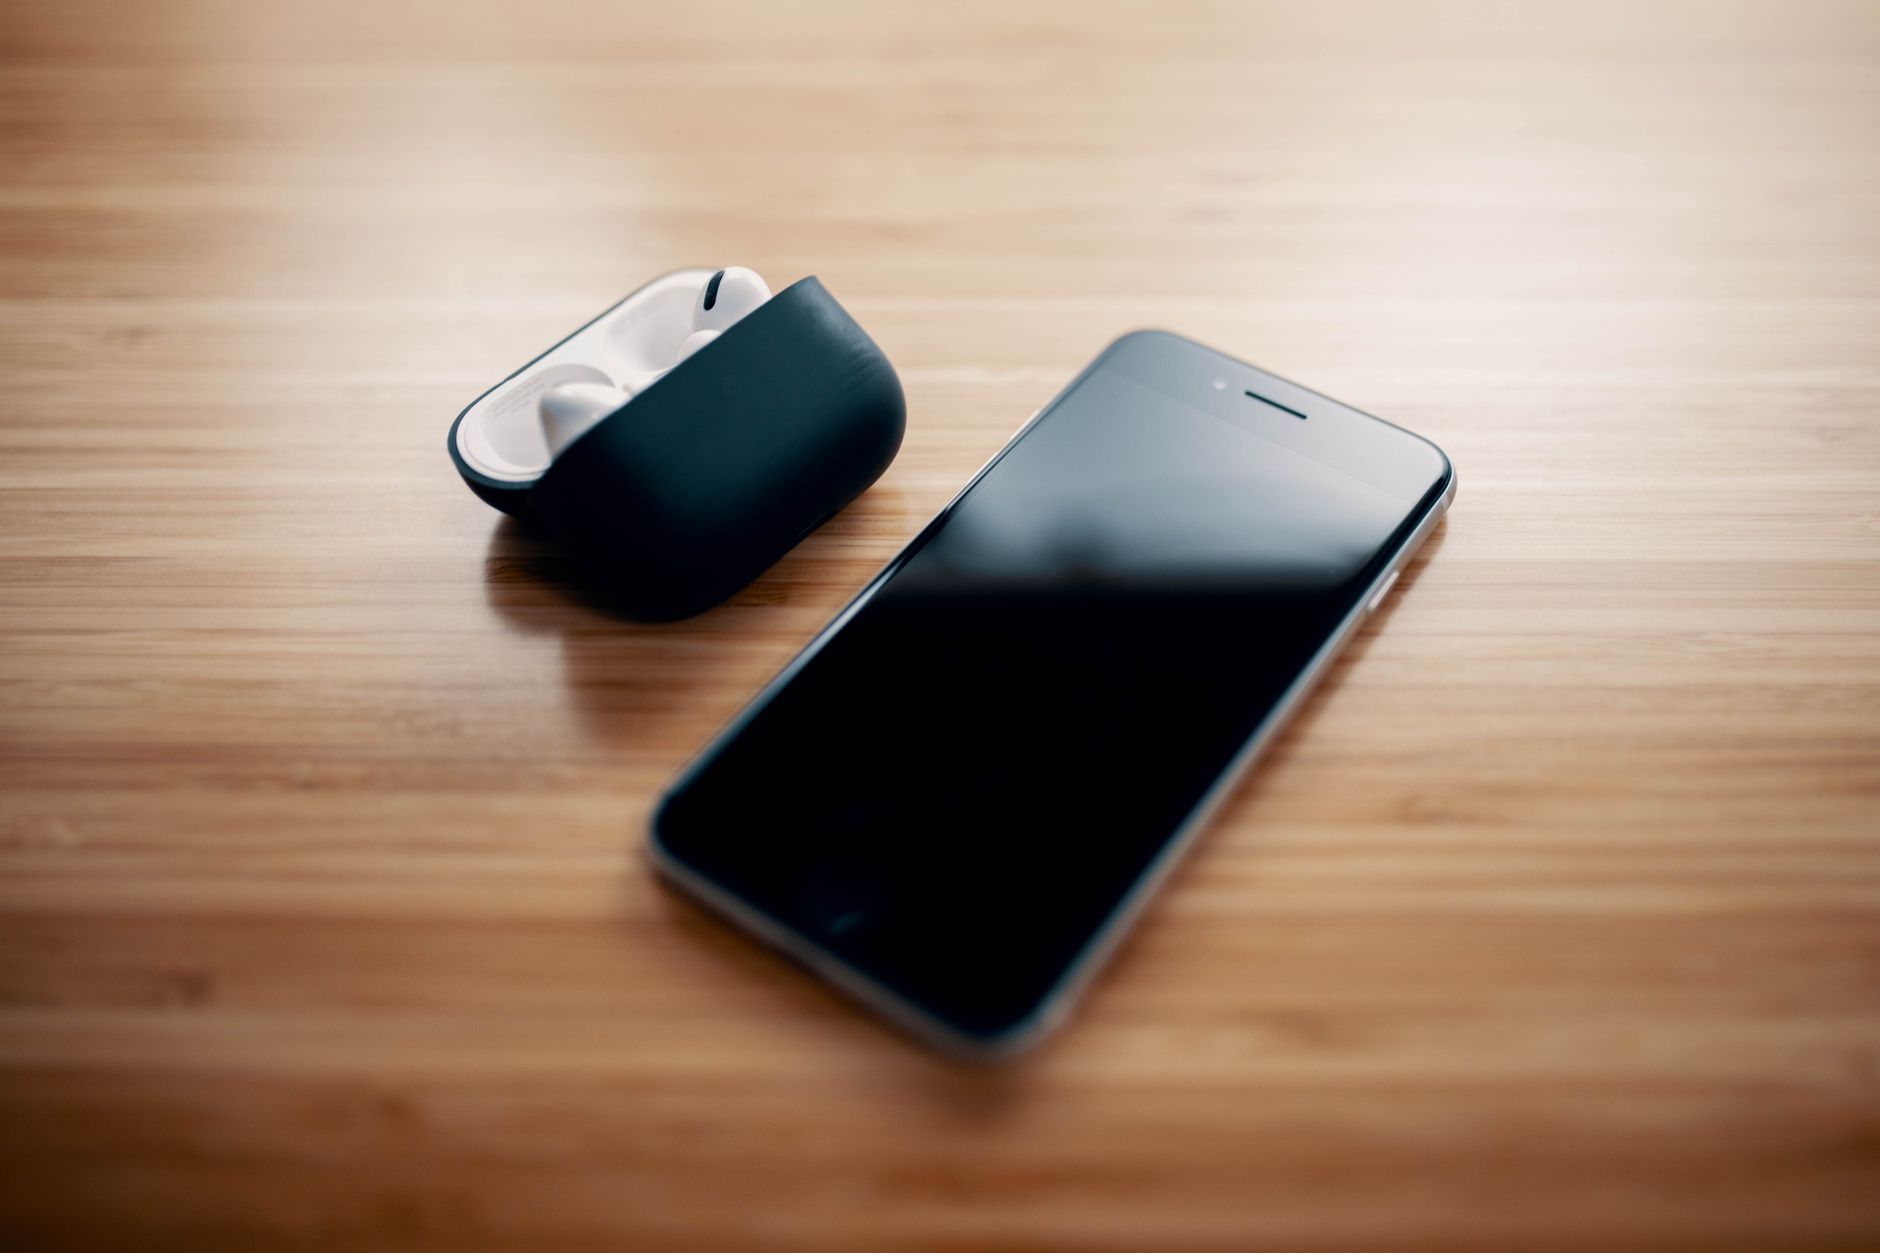
Photo : Josh Sorenson / Pexels